Domain reinhauen.de kaufen?
Wir ziehen mit dem Projekt
reinhauen.de um.
Sind Sie am Kauf der Domain
reinhauen.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain reinhauen.de kaufen?
Was bedeutet TPM?
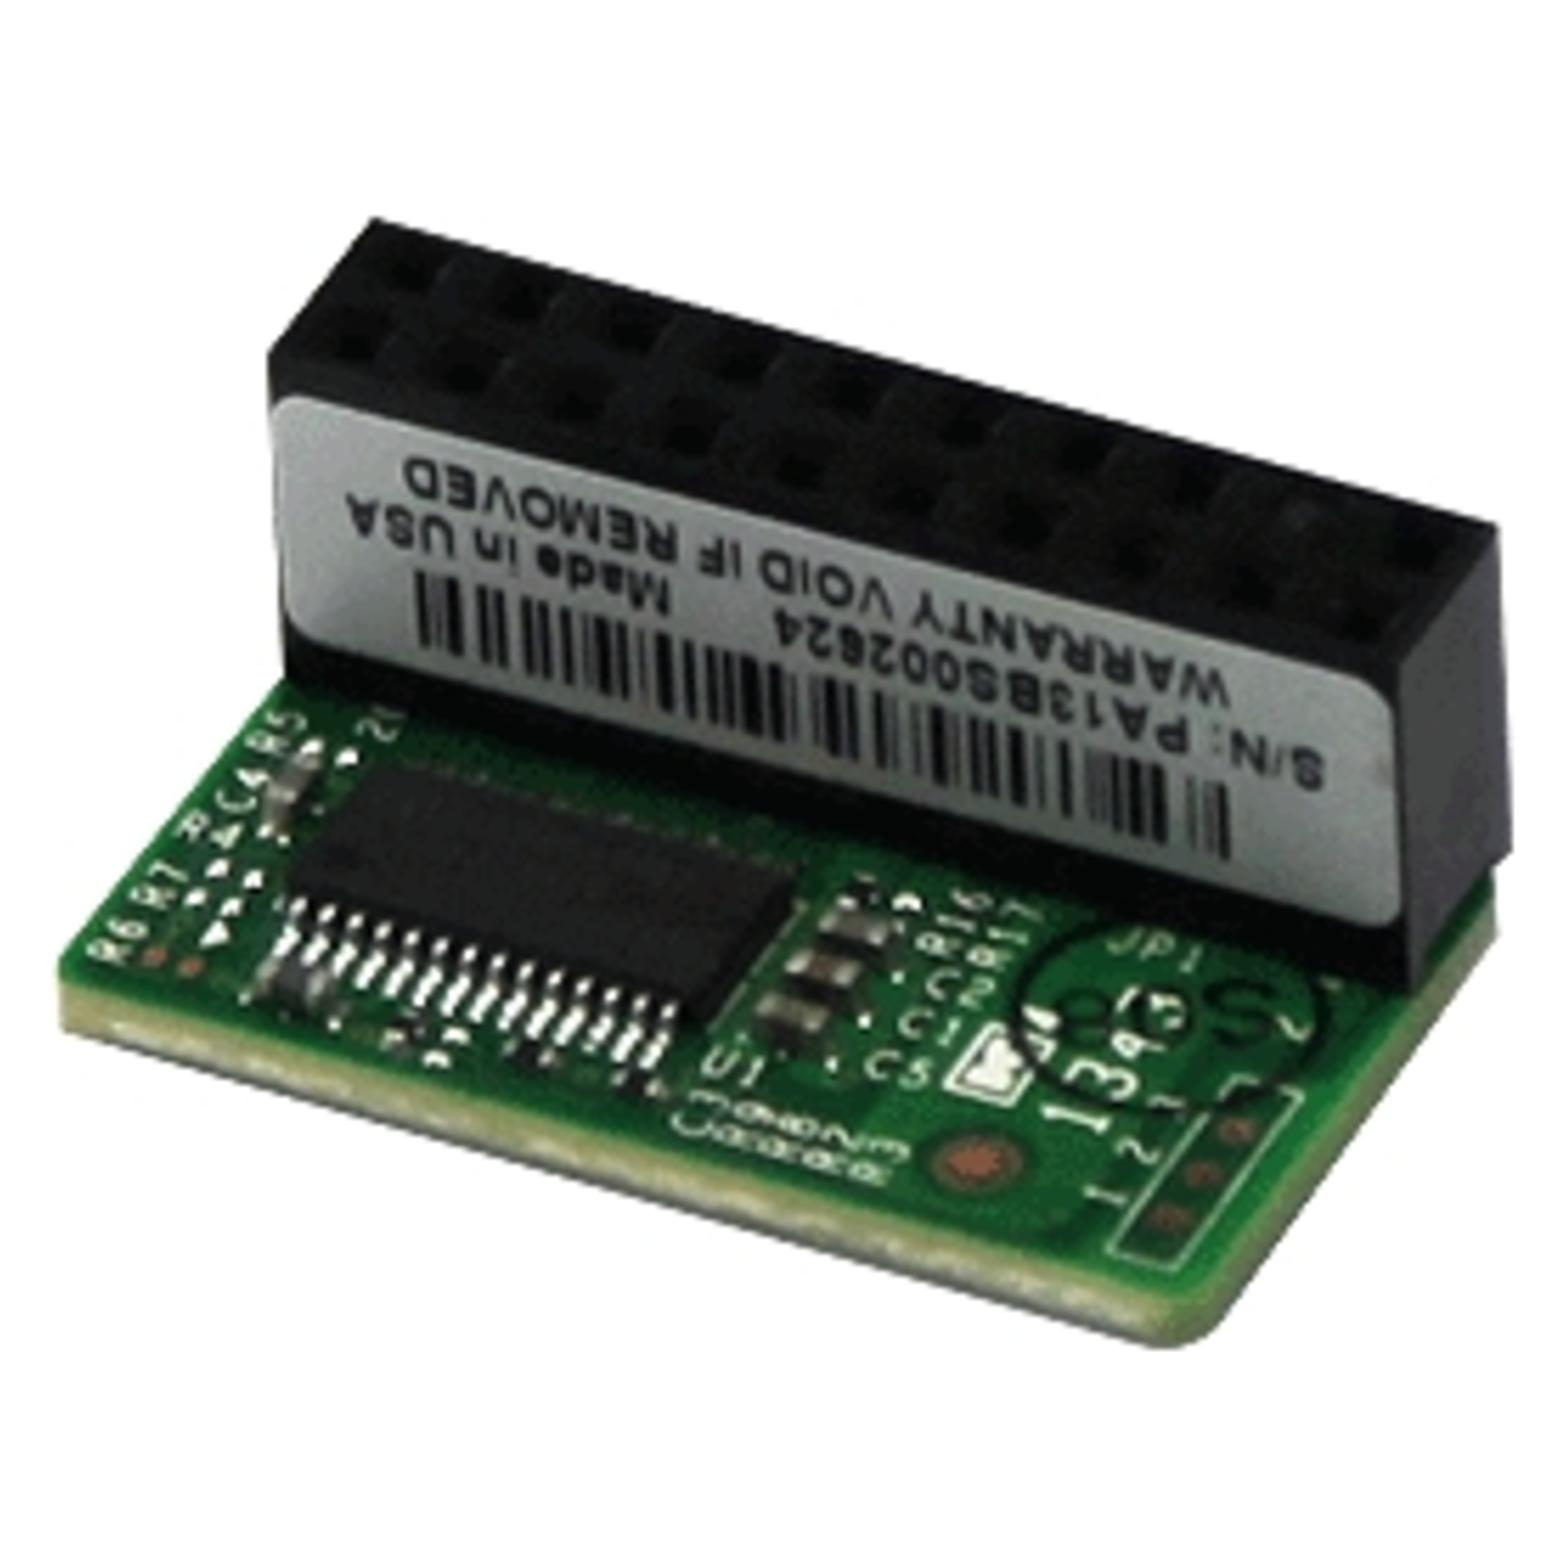
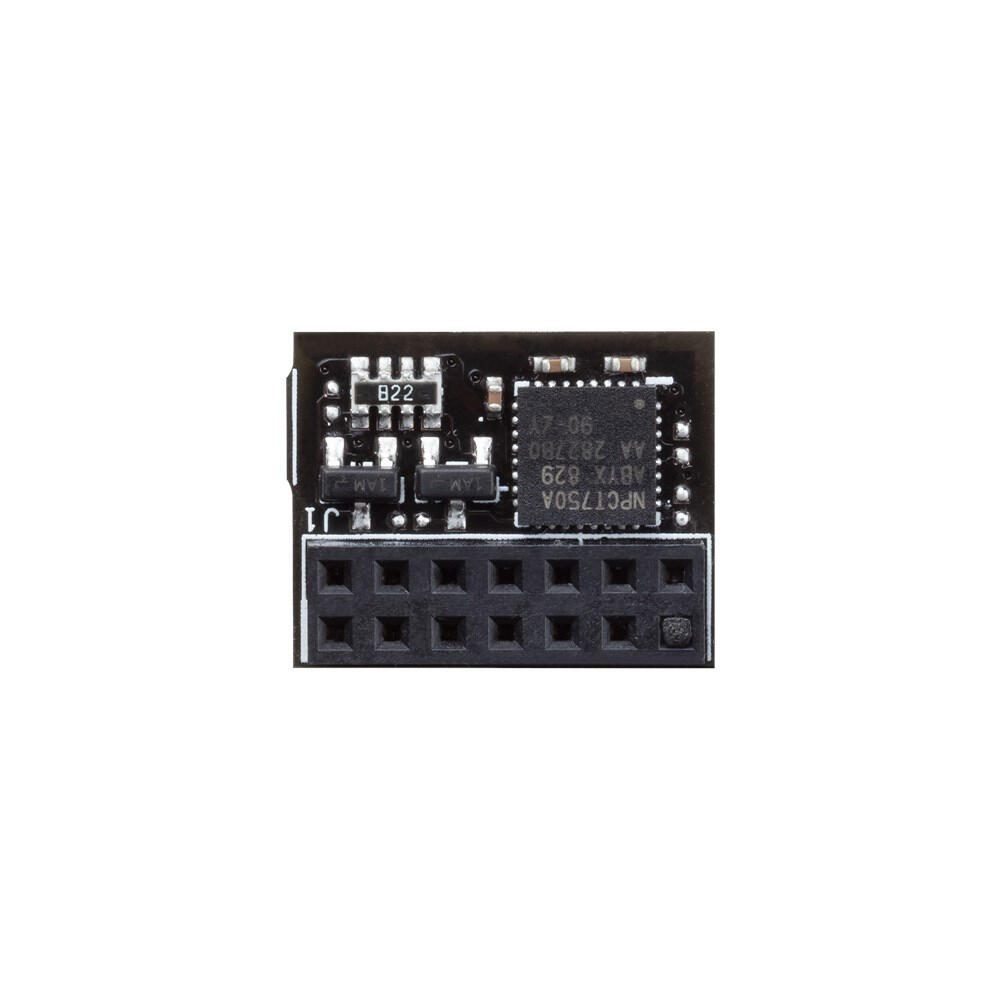
TPM steht für "Trusted Platform Module" und ist ein Sicherheitschip, der in vielen modernen Computern und Laptops eingebaut ist. Er dient dazu, die Sicherheit und Integrität des Systems zu gewährleisten, indem er Verschlüsselung, Authentifizierung und andere Sicherheitsfunktionen bereitstellt. TPM wird häufig für die sichere Speicherung von Schlüsseln und Zertifikaten verwendet. **
Was bewirkt TPM?
TPM (Trusted Platform Module) ist ein Sicherheitschip, der auf Computern und anderen elektronischen Geräten verwendet wird. Es bietet eine sichere Plattform für die Speicherung von kryptografischen Schlüsseln, die zur Authentifizierung und Verschlüsselung verwendet werden. TPM trägt dazu bei, die Integrität und Vertraulichkeit von Daten zu gewährleisten und schützt vor Bedrohungen wie Malware und unbefugtem Zugriff. **
Ähnliche Suchbegriffe für TrustedPlatformModule TPM
Top-Angebote
Produkte zum Begriff TrustedPlatformModule TPM:
-
Green, Lea: Vegan Kochen - Essen neu denkenVegan Kochen - Essen neu denken , Das Kochbuch "Vegan kochen - Essen neu denken" entführt dich in die wunderbare Rezeptwelt der pflanzlichen Küche. Über 95 Genussrezepte zeigen, wie eine frische, natürliche und vegane Ernährung durch alle Jahreszeiten hindurch aussehen kann: Fantasievoll, alltagstauglich, leicht und bekömmlich. Lea Green, vegane Profiköchin und Foodbloggerin, zelebriert in diesem Buch die ganze Vielfalt naturbelassener, pflanzlicher Lebensmittel und verwandelt sie in jeder Jahreszeit mit Leichtigkeit in wunderbare Wohlfühlgerichte, die einzigartig in Aroma, Vielfalt und Geschmack sind. Außerdem zeigt die Autorin, die selbst seit 2012 vegan lebt, in einem ganzen Kapitel raffinierte Dressings, Saucen und Marinaden. Im Kochbuch findest du darüber hinaus Einzelkapitel zum Einlegen und Fermentieren, zum Ziehen von Keimlingen und Sprossen sowie frisch gepresster Slow Juices. Entdecke leckere Alltages-Rezepte für fluffige Pancakes, zarte Crêpes, bunte Bowls, herzhafte Waffeln, ausgefallene Pizzen, verführerische Pasta, bunte Pickles, deftige Bratlinge, aromatische Galettes und ausgefallene Sprossengerichte. Vegane Naschkatzen dürfen sich auf vanilligen Käsekuchen ebenso freuen wie auf zarte Schoko-Crêpes, weiße Mousse-au-Chocolat-Tartelettes, fruchtige Muffins oder süße Joghurtschnitten. Und im Winterkapitel gibt es vielfältige Rezeptideen für köstliche vegane Weihnachts- und Festtage zu entdecken. Tauche mit Lea in eine bunte Genusswelt ein, die Geschmack und Gesundheit als Lebensgefühl feiert. Denn für die vegane Profiköchin bedeutet "Essen neu denken", heute für das eigene Wohlbefinden von morgen zu kochen und im Einklang mit den Jahreszeiten. , Sonstige > Zünd- & Glühanlagen , Erscheinungsjahr: 20240213, Produktform: Leinen, Autoren: Green, Lea, Redaktion: Green, Lea, Seitenzahl/Blattzahl: 215, Themenüberschrift: COOKING / Vegan, Keyword: Einfache Rezepte; Einlegen und Fermentieren; Frühlingsrezepte; Herstrezepte; Kochbuch; Kochen; Pflanzliche Ernährung; Saftpressen; Saisonal kochen; Slow Juicing; Sommerrezepte; Sprossen ziehen; Vegan kochen; Vegane Alltagsküche; Vegane Dressings und Saucen; Vegane Ernährung; Vegane Rezepte; Weihnachtsrezepte; saisonale lebensmittel, Fachschema: Allergie / Ernährung, Kochen, Backen~Kochen / vegetarisch, vegan~Veganismus - vegan, Fachkategorie: Vegane Küche~Sustainable food / cookery, Warengruppe: HC/Gesunde Küche/Schlanke Küche, UNSPSC: 49100000, Warenverzeichnis für die Außenhandelsstatistik: 49100000, Länge: 266, Breite: 205, Höhe: 22, Gewicht: 983, Produktform: Gebunden, Genre: Sachbuch/Ratgeber,29,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Wie deaktiviere ich TPM?
Um TPM (Trusted Platform Module) zu deaktivieren, musst du normalerweise ins BIOS oder UEFI deines Computers gehen. Dort findest du eine Option, um TPM zu deaktivieren. Beachte jedoch, dass das Deaktivieren von TPM bestimmte Sicherheitsfunktionen deines Systems beeinträchtigen kann. Es wird empfohlen, dies nur zu tun, wenn es unbedingt erforderlich ist und du die Auswirkungen verstehst. **
-
Was ist TPM-Firmware?
TPM steht für Trusted Platform Module und ist ein Chip, der auf vielen modernen Computern und Laptops verbaut ist. Die TPM-Firmware ist die Software, die auf diesem Chip läuft und für die sichere Speicherung von kryptografischen Schlüsseln und anderen sensiblen Daten verantwortlich ist. Sie ermöglicht es, die Integrität des Systems zu überprüfen und bietet Schutz vor verschiedenen Angriffen wie Phishing oder Malware. Die TPM-Firmware spielt eine wichtige Rolle bei der Sicherheit von Computern und hilft dabei, die Vertraulichkeit und Integrität von Daten zu gewährleisten. **
-
Wie aktiviere ich TPM?
Um TPM (Trusted Platform Module) zu aktivieren, müssen Sie zuerst ins BIOS oder UEFI Ihres Computers gehen. Dort sollten Sie eine Option finden, um TPM zu aktivieren. Aktivieren Sie diese Option und speichern Sie die Änderungen. Starten Sie dann Ihren Computer neu, um TPM zu aktivieren. **
-
Wie aktiviere ich TPM?
Um TPM (Trusted Platform Module) zu aktivieren, müssen Sie zuerst ins BIOS oder UEFI Ihres Computers gehen. Suchen Sie nach den Sicherheitseinstellungen und suchen Sie nach einer Option, um TPM zu aktivieren. Aktivieren Sie diese Option und speichern Sie die Änderungen, um TPM zu aktivieren. **
Was ist BitLocker TPM?
BitLocker TPM (Trusted Platform Module) ist eine Funktion von Microsoft BitLocker, einem Verschlüsselungstool für Windows-Betriebssysteme. TPM ist ein Sicherheitschip, der auf dem Motherboard des Computers installiert ist und zur sicheren Speicherung von kryptografischen Schlüsseln verwendet wird. BitLocker TPM nutzt diesen Chip, um den Zugriff auf verschlüsselte Daten zu schützen und sicherzustellen, dass der Computer nur von autorisierten Benutzern gestartet werden kann. **
Unterstützt das TPM 2.0?
Ja, das Trusted Platform Module (TPM) 2.0 unterstützt die Sicherheitsfunktionen, die in der TPM-Spezifikation Version 2.0 definiert sind. Es bietet erweiterte Sicherheitsfunktionen wie sichere Startvorgänge, Verschlüsselung und Schlüsselverwaltung für Computer und andere Geräte. Es ist in der Regel auf modernen Computern und Motherboards vorhanden. **
Top-Angebote
Produkte zum Begriff TrustedPlatformModule TPM:
-
Green, Lea: Vegan Kochen - Essen neu denkenVegan Kochen - Essen neu denken , Das Kochbuch "Vegan kochen - Essen neu denken" entführt dich in die wunderbare Rezeptwelt der pflanzlichen Küche. Über 95 Genussrezepte zeigen, wie eine frische, natürliche und vegane Ernährung durch alle Jahreszeiten hindurch aussehen kann: Fantasievoll, alltagstauglich, leicht und bekömmlich. Lea Green, vegane Profiköchin und Foodbloggerin, zelebriert in diesem Buch die ganze Vielfalt naturbelassener, pflanzlicher Lebensmittel und verwandelt sie in jeder Jahreszeit mit Leichtigkeit in wunderbare Wohlfühlgerichte, die einzigartig in Aroma, Vielfalt und Geschmack sind. Außerdem zeigt die Autorin, die selbst seit 2012 vegan lebt, in einem ganzen Kapitel raffinierte Dressings, Saucen und Marinaden. Im Kochbuch findest du darüber hinaus Einzelkapitel zum Einlegen und Fermentieren, zum Ziehen von Keimlingen und Sprossen sowie frisch gepresster Slow Juices. Entdecke leckere Alltages-Rezepte für fluffige Pancakes, zarte Crêpes, bunte Bowls, herzhafte Waffeln, ausgefallene Pizzen, verführerische Pasta, bunte Pickles, deftige Bratlinge, aromatische Galettes und ausgefallene Sprossengerichte. Vegane Naschkatzen dürfen sich auf vanilligen Käsekuchen ebenso freuen wie auf zarte Schoko-Crêpes, weiße Mousse-au-Chocolat-Tartelettes, fruchtige Muffins oder süße Joghurtschnitten. Und im Winterkapitel gibt es vielfältige Rezeptideen für köstliche vegane Weihnachts- und Festtage zu entdecken. Tauche mit Lea in eine bunte Genusswelt ein, die Geschmack und Gesundheit als Lebensgefühl feiert. Denn für die vegane Profiköchin bedeutet "Essen neu denken", heute für das eigene Wohlbefinden von morgen zu kochen und im Einklang mit den Jahreszeiten. , Sonstige > Zünd- & Glühanlagen , Erscheinungsjahr: 20240213, Produktform: Leinen, Autoren: Green, Lea, Redaktion: Green, Lea, Seitenzahl/Blattzahl: 215, Themenüberschrift: COOKING / Vegan, Keyword: Einfache Rezepte; Einlegen und Fermentieren; Frühlingsrezepte; Herstrezepte; Kochbuch; Kochen; Pflanzliche Ernährung; Saftpressen; Saisonal kochen; Slow Juicing; Sommerrezepte; Sprossen ziehen; Vegan kochen; Vegane Alltagsküche; Vegane Dressings und Saucen; Vegane Ernährung; Vegane Rezepte; Weihnachtsrezepte; saisonale lebensmittel, Fachschema: Allergie / Ernährung, Kochen, Backen~Kochen / vegetarisch, vegan~Veganismus - vegan, Fachkategorie: Vegane Küche~Sustainable food / cookery, Warengruppe: HC/Gesunde Küche/Schlanke Küche, UNSPSC: 49100000, Warenverzeichnis für die Außenhandelsstatistik: 49100000, Länge: 266, Breite: 205, Höhe: 22, Gewicht: 983, Produktform: Gebunden, Genre: Sachbuch/Ratgeber,29,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was bedeutet TPM?
TPM steht für "Trusted Platform Module" und ist ein Sicherheitschip, der in vielen modernen Computern und Laptops eingebaut ist. Er dient dazu, die Sicherheit und Integrität des Systems zu gewährleisten, indem er Verschlüsselung, Authentifizierung und andere Sicherheitsfunktionen bereitstellt. TPM wird häufig für die sichere Speicherung von Schlüsseln und Zertifikaten verwendet. **
-
Was bewirkt TPM?
TPM (Trusted Platform Module) ist ein Sicherheitschip, der auf Computern und anderen elektronischen Geräten verwendet wird. Es bietet eine sichere Plattform für die Speicherung von kryptografischen Schlüsseln, die zur Authentifizierung und Verschlüsselung verwendet werden. TPM trägt dazu bei, die Integrität und Vertraulichkeit von Daten zu gewährleisten und schützt vor Bedrohungen wie Malware und unbefugtem Zugriff. **
-
Wie deaktiviere ich TPM?
Um TPM (Trusted Platform Module) zu deaktivieren, musst du normalerweise ins BIOS oder UEFI deines Computers gehen. Dort findest du eine Option, um TPM zu deaktivieren. Beachte jedoch, dass das Deaktivieren von TPM bestimmte Sicherheitsfunktionen deines Systems beeinträchtigen kann. Es wird empfohlen, dies nur zu tun, wenn es unbedingt erforderlich ist und du die Auswirkungen verstehst. **
-
Was ist TPM-Firmware?
TPM steht für Trusted Platform Module und ist ein Chip, der auf vielen modernen Computern und Laptops verbaut ist. Die TPM-Firmware ist die Software, die auf diesem Chip läuft und für die sichere Speicherung von kryptografischen Schlüsseln und anderen sensiblen Daten verantwortlich ist. Sie ermöglicht es, die Integrität des Systems zu überprüfen und bietet Schutz vor verschiedenen Angriffen wie Phishing oder Malware. Die TPM-Firmware spielt eine wichtige Rolle bei der Sicherheit von Computern und hilft dabei, die Vertraulichkeit und Integrität von Daten zu gewährleisten. **
Ähnliche Suchbegriffe für TrustedPlatformModule TPM
-
Wie aktiviere ich TPM?
Um TPM (Trusted Platform Module) zu aktivieren, müssen Sie zuerst ins BIOS oder UEFI Ihres Computers gehen. Dort sollten Sie eine Option finden, um TPM zu aktivieren. Aktivieren Sie diese Option und speichern Sie die Änderungen. Starten Sie dann Ihren Computer neu, um TPM zu aktivieren. **
-
Wie aktiviere ich TPM?
Um TPM (Trusted Platform Module) zu aktivieren, müssen Sie zuerst ins BIOS oder UEFI Ihres Computers gehen. Suchen Sie nach den Sicherheitseinstellungen und suchen Sie nach einer Option, um TPM zu aktivieren. Aktivieren Sie diese Option und speichern Sie die Änderungen, um TPM zu aktivieren. **
-
Was ist BitLocker TPM?
BitLocker TPM (Trusted Platform Module) ist eine Funktion von Microsoft BitLocker, einem Verschlüsselungstool für Windows-Betriebssysteme. TPM ist ein Sicherheitschip, der auf dem Motherboard des Computers installiert ist und zur sicheren Speicherung von kryptografischen Schlüsseln verwendet wird. BitLocker TPM nutzt diesen Chip, um den Zugriff auf verschlüsselte Daten zu schützen und sicherzustellen, dass der Computer nur von autorisierten Benutzern gestartet werden kann. **
-
Unterstützt das TPM 2.0?
Ja, das Trusted Platform Module (TPM) 2.0 unterstützt die Sicherheitsfunktionen, die in der TPM-Spezifikation Version 2.0 definiert sind. Es bietet erweiterte Sicherheitsfunktionen wie sichere Startvorgänge, Verschlüsselung und Schlüsselverwaltung für Computer und andere Geräte. Es ist in der Regel auf modernen Computern und Motherboards vorhanden. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.